Voraussetzungen #
- Microsoft Entra ID: Mindestens die Rolle Cloudanwendungsadministrator (Cloud Application Administrator) oder Anwendungsadministrator (Application Administrator).
- DSMS: Administratorrechte im DSMS
1. SSO Konfiguration im DSMS starten #
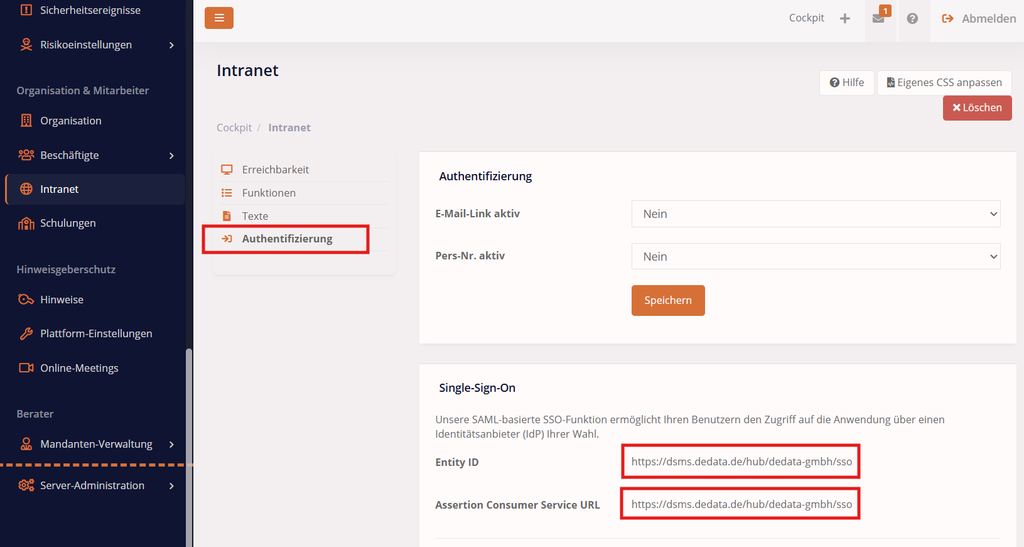
Wechseln Sie im DSMS zur Organisation, die Sie mit Microsoft Entra verknüpfen möchten.
- Zum Modul Intranet navigieren
- Im linken Untermenü auf Authentifizierung klicken.
- Scrollen Sie nach unten zum Berech Single-Sign-On.
Sie finden die folgenden Schnittstellen-Daten:
- Entity ID
- Assertion Consumer Service URL
💡 Tipp: Lassen Sie diesen Browser Tab für die weiteren Schritte geöffnet. Sie benötigen die angezeigten URLs gleich in Entra ID und tragen im Anschluss die Entra-Zertifikatsdaten direkt in dieses Fenster ein.
2. Anwendung in Microsoft Entra ID erstellen #
- Im Microsoft Entra Admin Center anmelden.
- Im linken Menü navigieren zu: Entra ID > Unternehmens-Apps (Enterprise applications).
- Auf + Neue Anwendung (+ New application) klicken.
- Auf + Eigene Anwendung erstellen (+ Create your own application) klicken.
- Einen Namen eingeben (z. B.
DSMS Intranet) und die Option „Beliebige andere, nicht im Katalog gefundene Anwendung integrieren (Nicht-Katalog)“ (Non-gallery) auswählen. - Unten auf Erstellen (Create) klicken.
💡 Hinweis: Falls Sie für die Beschäftigten bereits eine Unternehmensanwendung für die SCIM-Synchronisation eingerichtet haben, können Sie dieselbe Anwendung auch für das Intranet-SSO verwenden. Überspringen Sie in diesem Fall Schritt 2 und fahren Sie direkt bei Schritt 3 in der bestehenden Anwendung fort.
3. SAML-Konfiguration in Entra ID einrichten #
- In der Anwendung im linken Menü auf Einmaliges Anmelden (Single sign-on) klicken.
- Als SSO-Methode SAML auswählen.
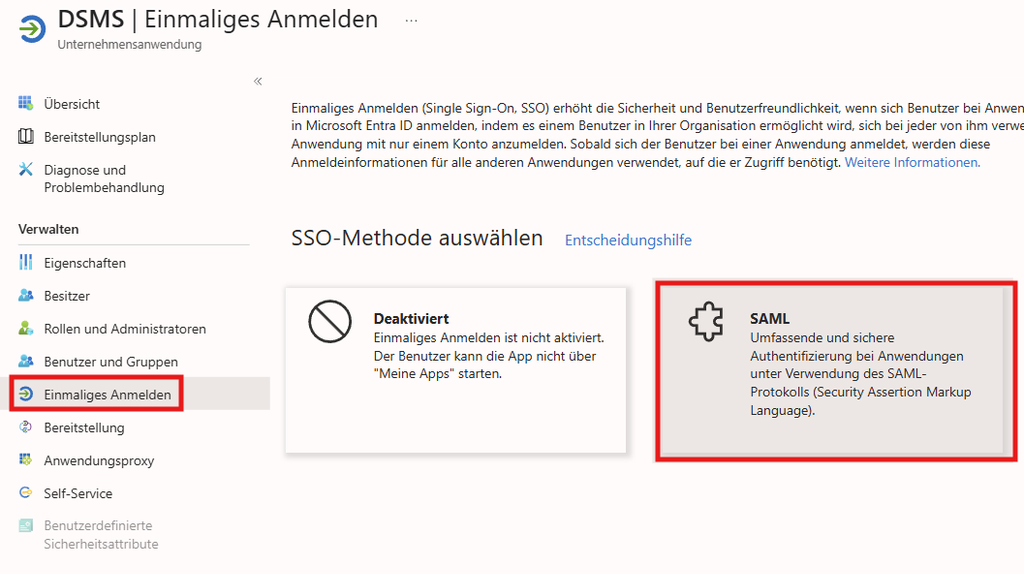
- Im Bereich 1. Grundlegende SAML-Konfiguration (Basic SAML Configuration) auf Bearbeiten (Edit) klicken.
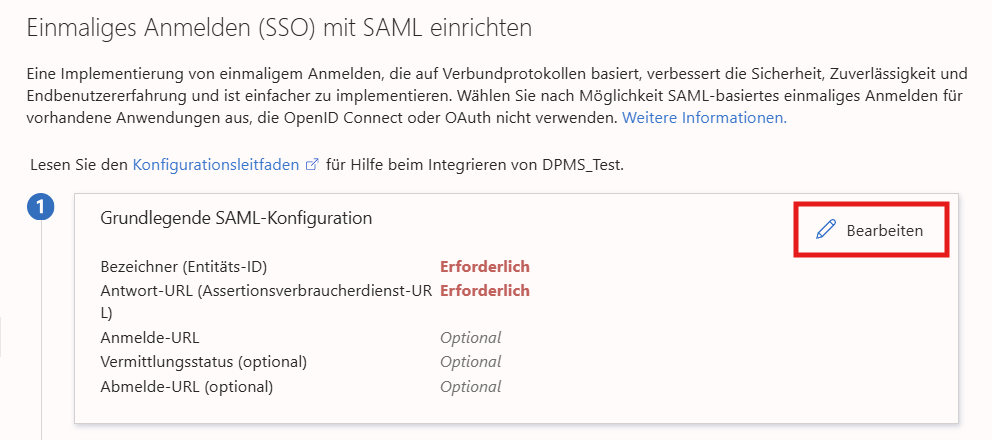
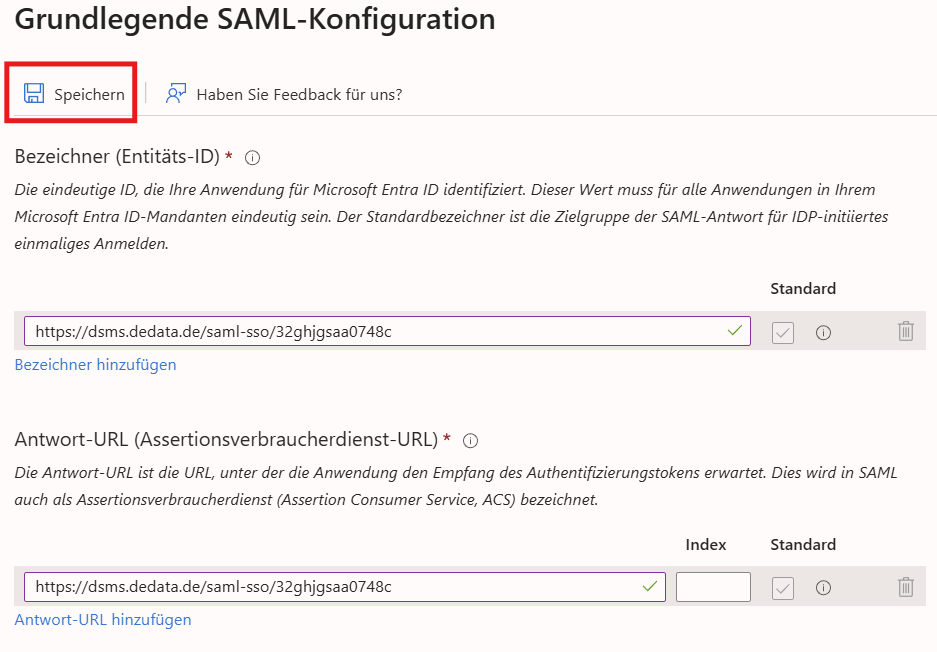
Übernehmen Sie nun die in Schritt 1 im DSMS generierten Schnittstellen-Werte in die jeweiligen Felder:
- Bezeichner (Entitäts-ID): Fügen Sie die aus dem DSMS entnommene Entity ID ein.
- Antwort-URL (Assertionsverbraucherdienst-URL): Fügen Sie die aus dem DSMS entnommene Assertion Consumer Service URL ein.
- Klicken Sie oben links auf Speichern.
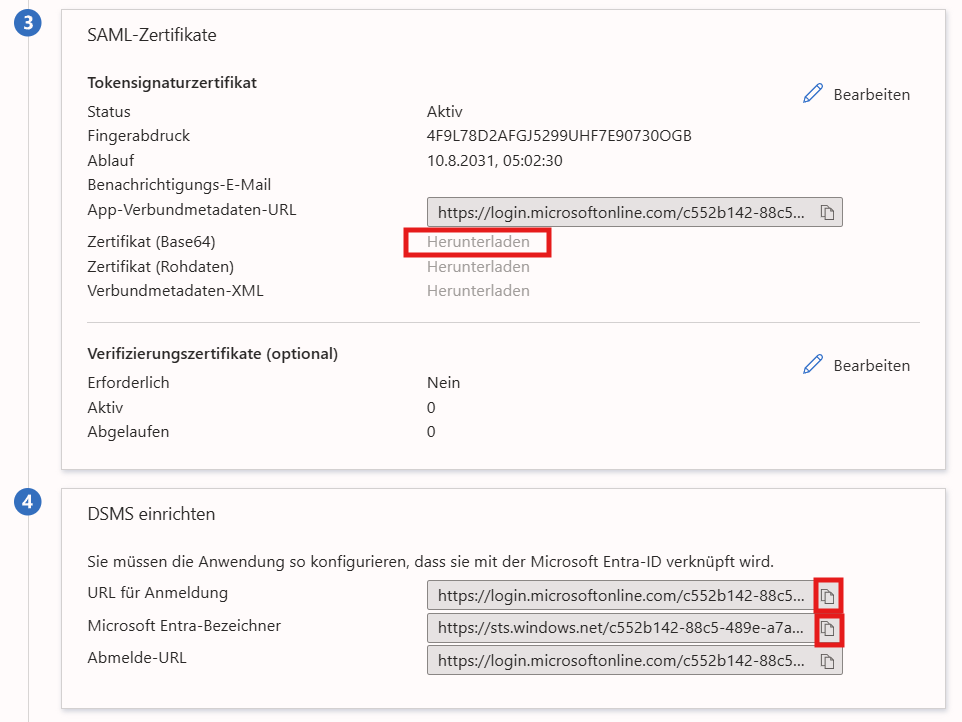
Werte und Zertifikat für das DSMS bereitstellen:
Scrollen Sie auf derselben Übersichtsseite nach unten zu den Abschnitten 3 und 4:
- Klicken Sie bei Zertifikat (Base64) auf Herunterladen.
- Kopieren Sie die URL für Anmeldung.
- Kopieren Sie den Microsoft Entra-Bezeichner.
4. Konfiguration im DSMS hinterlegen und aktivieren #
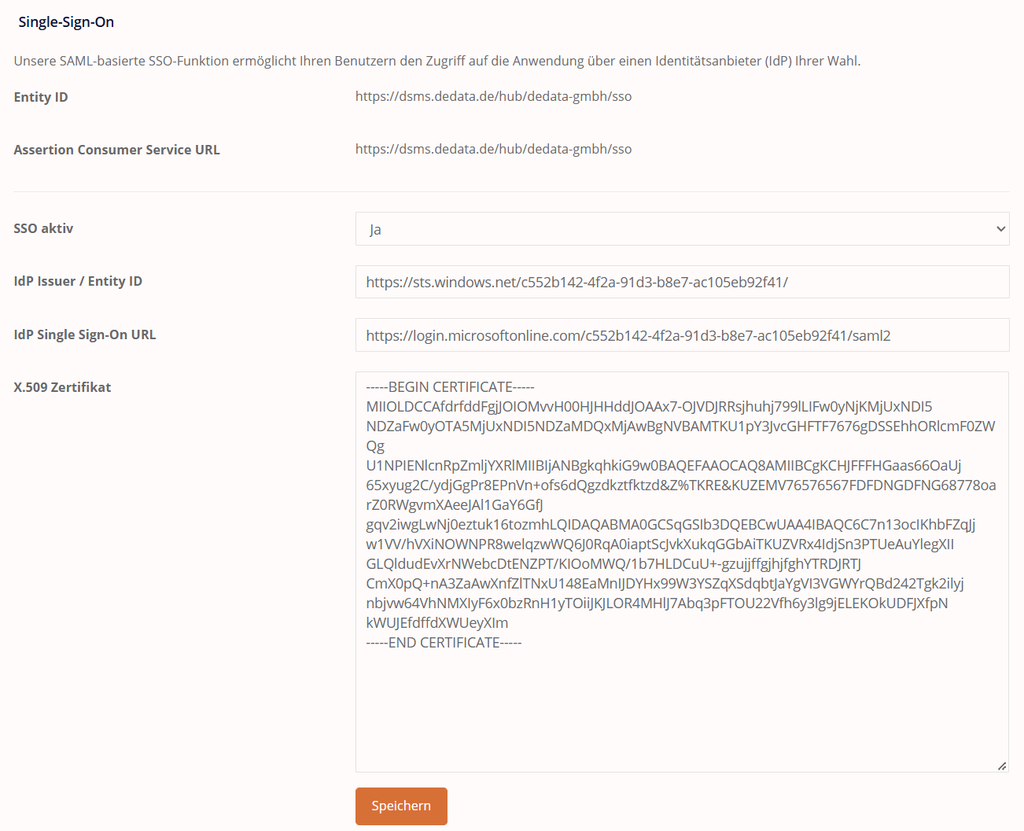
Wechseln Sie zurück in den noch geöffneten Browser-Tab des DSMS in den Bereich Intranet > Authentifizierung und scrollen Sie nach unten zum Abschnitt Single-Sign-On..
Tragen Sie die Daten aus Entra ID in die Maske ein:
- IdP Issuer / Entity ID: Microsoft Entra-Bezeichner
- IdP Single Sign-On URL: URL für Anmeldung
- IdP X.509 Zertifikat:
- Öffnen Sie die zuvor heruntergeladene Zertifikatsdatei mit einem Texteditor (Rechtsklick → Öffnen mit → Editor / Notepad).
- Kopieren Sie den gesamten Inhalt inklusive
-----BEGIN CERTIFICATE-----und-----END CERTIFICATE-----und fügen Sie ihn in das Feld ein.
- SSO aktiv: Stellen Sie das Dropdown auf Ja.
- Klicken Sie unten auf Speichern:
5. Benutzer und Gruppen berechtigen #
Damit Beschäftigte das Intranet über Microsoft Entra nutzen können, müssen sie der Anwendung zugewiesen werden. Standardmäßig ist die Anmeldung nur für explizit zugewiesene Personen oder Gruppen freigegeben.
- Im linken Hauptmenü der Anwendung auf Benutzer und Gruppen (Users and groups) klicken.
- Oben auf + Benutzende Person/Gruppe hinzufügen (+ Add user/group) klicken.
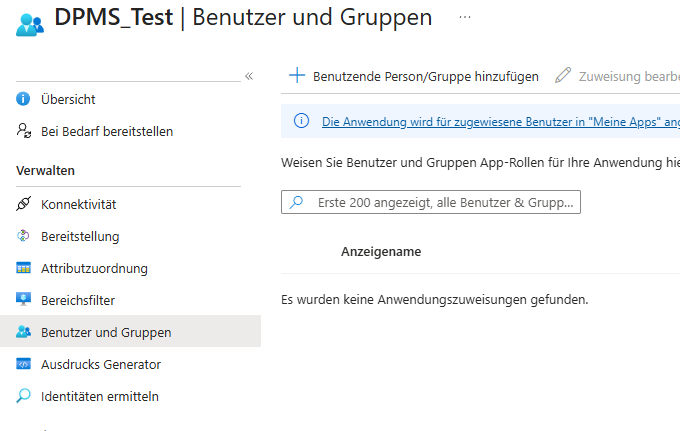
- Unter Benutzer und Gruppen auf Keine ausgewählt klicken.
- Die relevanten Abteilungs- oder Mitarbeiter-Sicherheitsgruppen (bzw. Einzelpersonen) auswählen.
- Auf Auswählen und anschließend auf Zuweisen (Assign) klicken.
6. Anmeldung am Intranet testen #
- Rufen Sie die Intranet-Adresse Ihrer Organisation auf (zu finden unter Intranet > Erreichbarkeit).
- Klicken Sie auf den Button für den SSO-Login.
- Nach erfolgreicher Microsoft-Authentifizierung wird der Beschäftigte direkt in das Mitarbeiterportal weitergeleitet.